

Большинство инцидентов в AWS начинается не с экзотической уязвимости, а с аккаунта, который заводили «на попробовать»: root с access-ключами в ~/.aws, один аккаунт на всю компанию, security-алерты AWS, ушедшие на почту, которую никто не открывает. Это первая из пяти статей о защите инфраструктуры в AWS — начинаем с уровня аккаунта: root, MFA, Organizations и SCP, контакты и базовые алерты. Всё перечисленное закрывается за вечер, но без него не имеет смысла всё остальное.
Почему сейчас: в феврале 2026 AWS обновил best practices для root user — hardware MFA для root теперь рекомендован явно, а в августе Identity Center получил режим, в котором аккаунты опциональны — входить в консоль повседневно от root не осталось ни одной причины. Если у вас уже есть аккаунт «на проде с 2019-го» — эта статья про его аудит; если только заводите — про то, как сделать сразу правильно.
Содержание
Открыть содержание
Root — не пользователь, а ключ от квартиры
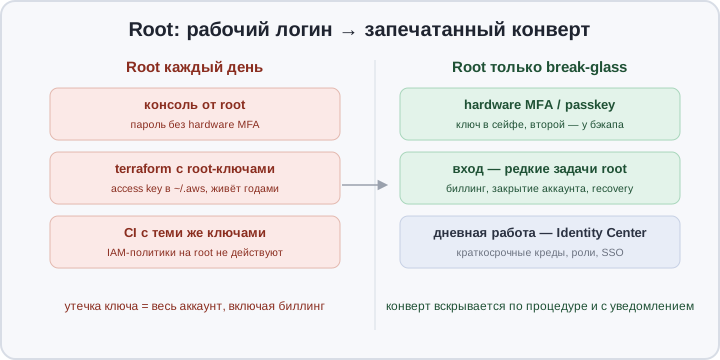
Типичная траектория знакома всем: аккаунт зарегистрировали на почту, поработали в консоли от root, потом aws configure положил root-ключи в ~/.aws «чтобы terraform запускался», а оттуда ключи уехали в CI. Полгода спустя этот ключ — самый привилегированный артефакт компании, лежащий в репозитории рядом с README.
Проблема root не в том, что он неудобный, а в том, что на него не действуют обычные механизмы защиты: IAM-политики к root не применяются — ему нельзя выдать ограниченную роль, нельзя отозвать конкретное право. Единственное, что сдерживает root в member-аккаунте, — это SCP (о них ниже); в одиночном аккаунте без Organizations root не сдерживает вообще ничего. Отсюда и гигиена из обновлённых best practices:
- Access-ключей у root быть не должно. Ни «временных», ни «только для terraform». Задача, которую нельзя решить без root-ключей, почти всегда решается через role assumption.
- Hardware MFA — FIDO2-ключ или passkey на аппаратном ключе. SMS и TOTP-приложение хуже: их можно фишингом перенаправить, FIDO2-ключ привязан к домену консоли AWS.
- Вход от root — только для задач, которые не может никто другой: смена биллинга и платёжных данных, закрытие аккаунта, смена root-почты, включение Organizations. Всё остальное — работу — делают люди и роли.
- Break-glass вместо «вспомню пароль». Пароль root и запасной MFA-ключ живут «в запечатанном конверте» — в сейфе или менеджере с дуальным контролем. Вскрытие — процедура с уведомлением: кто вскрыл, когда, почему, и после инцидента пароль меняется. Да, это выглядит бюрократией из девяностых — но конверт вскрывается раз в год, а фишинговая страница root-консоли доступна злоумышленнику круглосуточно.
И отдельно про root-почту: это тоже ключ от квартиры. Сброс пароля root приходит на неё, значит ящик обязан быть общим (alias на группу), с собственной MFA и без автофорварда на личные адреса.
Проверить, где вы сейчас, — одна команда: aws iam get-account-summary. AccountMFAEnabled: 0 или AccountAccessKeysPresent: 1 — и этот вечер вы проводите с этой статьёй.
Organizations: биллинг отдельно, работа отдельно
Второе решение уровня аккаунта — перестать держать всю компанию в одном аккаунте. AWS Organizations даёт дерево аккаунтов с одним биллингом и общей политикой, и правильная раскладка такая:
- Management-аккаунт (бывший root-аккаунт) — только биллинг и управление организацией. Никаких workload’ов, никаких ежедневных пользователей. Чем меньше в нём живёт, тем меньше поверхность атаки на самый незащищённый аккаунт дерева — SCP на него не действуют.
- Member-аккаунты — по одному на окружение и назначение: prod, stage, dev, позже — отдельный под логи и детект. Компрометация dev-аккаунта не даёт доступа к прод-данным; утечка ключа из CI dev’а не трогает prod. Заводите их на адреса-алиасы вида
[email protected], а не на людей: аккаунт переживёт любую ротацию команды. - Consolidated billing идёт бонусом: бюджеты, Reserved Instances и Savings Plans считаются по организации.
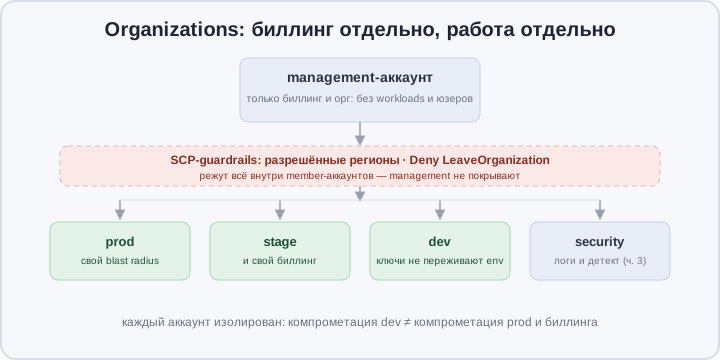
Появляется и второй контур защиты — service control policies. И тут важно понимать, как они работают.
SCP: забирать права, а не выдавать
SCP — это не «политика с правами для аккаунта», а фильтр. Запрос проходит тогда и только тогда, когда его разрешают и SCP-цепочка (org → OU → аккаунт), и IAM-политика пользователя или роли. Allow в SCP сам по себе ничего не разрешает — он лишь «не мешает». Поэтому guardrails пишут как запреты зон:
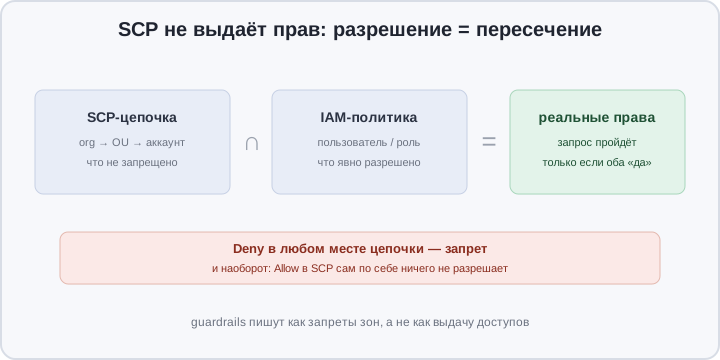
Минимальный набор, который стоит включить в первый вечер:
- Deny
organizations:LeaveOrganization. Скомпрометированный member-аккаунт нельзя вывести из организации — а значит, нельзя вывести из-под SCP и CloudTrail-аудита. Классика атак на мультиаккаунтные структуры. - Allowlist регионов через условие
aws:RequestedRegion: всё, кроме явно разрешённых (например,eu-central-1иus-east-1), — запрещено. Это и безопасность (данные не утекают в неожиданные регионы), и деньги (никто не поднимает инстанс в Токио по ошибке). - Глобальные сервисы, живущие только в
us-east-1(IAM, Route 53, CloudFront, Health, Budgets…), выводятся из регионального запрета черезNotAction.
Сравнение в одной таблице
| Один аккаунт, root как рабочий | Org: management + members + SCP | |
|---|---|---|
| Логин на каждый день | root, долгоживущие ключи | роли/SSO, root запечатан |
| Что сдерживает root | ничего | SCP в member-аккаунтах |
| Утечка ключа dev/CI | весь аккаунт, включая биллинг | один member-аккаунт, зоны порезаны |
| Неразрешённые регионы | следите вручную | Deny по умолчанию |
| Вывод аккаунта из-под аудита | не применимо | LeaveOrganization запрещён |
| Алерты AWS | на root-почту, которую не читают | alternate contacts + SNS |
| Биллинг | общий котёл | по аккаунтам + бюджеты |
Что нужно, чтобы закрыть фундамент за вечер
Предусловия: доступ к root-почте (общий ящик вроде [email protected], не адрес человека), один-два аппаратных ключа, AWS CLI v2. Порядок важен: сначала root, потом организация, потом алерты.
1. Root: ключи прочь, hardware MFA. В консоли от root: My Security Credentials → Multi-factor authentication → Add passkey / security key. Там же удалите access-ключи, если get-account-summary их показал.
2. Alternate contacts. Алерты о скомпрометированных ключах, плановых работах и биллинге AWS шлёт не только root-у:
aws account put-alternate-contact --alternate-contact-type SECURITY \
  --name "On-call" --title "Security" \
  --email-address "[email protected]" --phone-number "+7900…"
# повторите для OPERATIONS (инциденты и health) и при желании BILLING
3. Организация:
aws organizations create-organization --feature-set ALL
aws organizations list-roots   # запишите r-xxxx
4. SCP-guardrails — файл scp.json:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "GuardrailDenyUnauthorizedRegions",
      "Effect": "Deny",
      "NotAction": [
        "iam:*", "organizations:*", "route53:*", "cloudfront:*",
        "budgets:*", "waf:*", "support:*", "health:*"
      ],
      "Resource": "*",
      "Condition": {
        "StringNotEquals": {
          "aws:RequestedRegion": ["eu-central-1", "us-east-1"]
        }
      }
    },
    {
      "Sid": "GuardrailDenyLeaveOrganization",
      "Effect": "Deny",
      "Action": "organizations:LeaveOrganization",
      "Resource": "*"
    }
  ]
}
Список в NotAction — глобальные сервисы без домашнего региона; расширяйте под себя по документации. Дальше:
aws organizations create-policy --type SERVICE_CONTROL_POLICY \
  --name "guardrails" --description "region allowlist + no-leave" \
  --content file://scp.json
aws organizations attach-policy --policy-id <p-id> --target-id r-xxxx
5. Бюджетный аларм — budget.json и notify.json:
{
  "BudgetName": "monthly-cap",
  "BudgetLimit": { "Amount": "300", "Unit": "USD" },
  "TimeUnit": "MONTHLY",
  "BudgetType": "COST"
}
[{
"Notification": {
"NotificationType": "ACTUAL",
"ComparisonOperator": "GREATER_THAN",
"ThresholdType": "PERCENTAGE",
"Threshold": 80
},
"Subscribers": [{ "SubscriptionType": "EMAIL", "Address": "[email protected]" }]
}]aws budgets create-budget --account-id 111122223333 \
--budget file://budget.json \
--notifications-with-subscribers file://notify.json6. Health Dashboard → SNS. Организационный вид health-событий и правило на EventBridge:
aws health enable-health-service-access-for-organization
ARN=$(aws sns create-topic --name aws-health-alerts --query 'TopicArn' --output text)
aws sns subscribe --topic-arn "$ARN" --protocol email \
  --notification-endpoint [email protected]
aws events put-rule --name aws-health-to-sns \
  --event-pattern '{"source":["aws.health"]}'
aws events put-targets --rule aws-health-to-sns \
  --targets "Id"="sns","Arn"="$ARN"
Как проверить
Каждый пункт чеклиста — одна команда:
aws iam get-account-summary \
  --query 'SummaryMap.[AccountMFAEnabled,AccountAccessKeysPresent]'
# [1, 0] — MFA включён, ключей у root нет

aws account get-alternate-contact --alternate-contact-type SECURITY \
  --query 'AlternateContact.EmailAddress'

aws organizations list-policies --filter SERVICE_CONTROL_POLICY \
  --query 'Policies[].Name'

aws budgets describe-budgets --account-id 111122223333 \
  --query 'Budgets[].BudgetName'
И главная проверка guardrails — попробовать то, что должно быть запрещено, из member-аккаунта:
AWS_DEFAULT_REGION=ap-southeast-2 aws ec2 describe-vpcs
# AccessDenied … denied by a service control policy — так и задумано
Грабли
- SCP не выдаёт прав. Пересечение, а не сумма: «полный доступ» в IAM не пробьёт Deny в SCP, но и пустой IAM при щедром SCP остаётся пустым. Guardrails — про запреты.
- Management-аккаунт вне SCP. Единственный контур его защиты — root-гигиена и минимальное содержимое. Завели там workload — он вне guardrails.
- Заблокировали сами себя. Region-deny без
NotActionдля глобальных сервисов роняет Route 53 и CloudFront; Deny LeaveOrganization мешает и вам при реструктуризации — выход из org тогда только руками из management-аккаунта. Это осознанный trade, не баг. - EventBridge → SNS молчит. CLI не выставляет topic policy: дайте
events.amazonaws.comправо публиковать в топик черезaws sns add-permission, иначе правило зелёное, а писем нет. - Root-почта — личная. Заводите аккаунт на адрес основателя — при уходе основателя аккаунт уходит вместе с ним. Только общий ящик, тоже с MFA.
- Passkey в браузере ≠ hardware. Синхронизируемый passkey защищает от фишинга, но живёт в облаке вендора устройства; для root берите несинхронизируемый ключ на аппаратном носителе.
Куда дальше: план серии
Фундамент заложен. Часть 2 — IAM и PAM: Identity Center, permission sets, краткосрочные креды вместо access keys — люди вместо ключей. Часть 3 — логи и детект: organization trail CloudTrail, GuardDuty, Security Hub. Часть 4 — защита инфраструктуры: изоляция VPC, KMS, Backup. Часть 5 — рабочая нагрузка: EKS и RDS на защищённом бейслайне. Каждая часть предполагает, что предыдущие закрыты.
Итог
Безопасность AWS начинается не в VPC, а в биллинг-аккаунте: root без ключей и с hardware MFA, break-glass вместо повседневного пароля, рабочие окружения в member-аккаунтах под SCP, алерты — на security contact и в SNS. Это один вечер работы без единой строчки инфраструктурного кода — и единственная часть системы, без которой всё остальное не имеет значения: пока root — это ежедневный логин, любой следующий слой защиты декоративен. В следующей части — люди: Identity Center и доступы, которые живут минуты, а не годами.