

В первой части мы запечатали root и разложили окружения по member-аккаунтам. Остался самый массовый источник инцидентов: люди с IAM-юзерами и бессрочными access-ключами — в ~/.aws, в CI, в терраформ-репозитории с 2021 года. Вторая часть серии — про то, кто и как заходит в AWS: Identity Center для людей, роли для машин, сессии на час и PAM-практики — JIT-элевация и break-glass с аудитом.
Почему сейчас: в 2026-м Identity Center дозрел до production-истории — в феврале появилась multi-region replication identity store, в октябре — network access controls, а автоматизацию governance — discovery и reporting по permission sets — AWS описывает отдельной статьёй. Осталось перестать раздавать вечные ключи.
Содержание
Открыть содержание
Почему access-ключ — рудимент
Access-ключ, созданный «на неделю», живёт, пока кто-то не удалит его вручную. Он не истекает, не перевыпускается сам и не привязан ни к человеку, ни к устройству. Отсюда целый класс инцидентов: ключ уезжает в git-репозиторий, ноутбук, CI, скрипт на сервере — и каждая копия живёт годами. Credential report по взрослому аккаунту — музей: ключи уволенных, ключи сервисов, о которых никто не помнит.
Хуже того: утёкший ключ невозможно отличить от легитимного. Всё, что он подписывает, выглядит нормальным трафиком — ни GuardDuty, ни бюджетный аларм не отличат злоумышленника с украденным ключом от вашего терраформа.
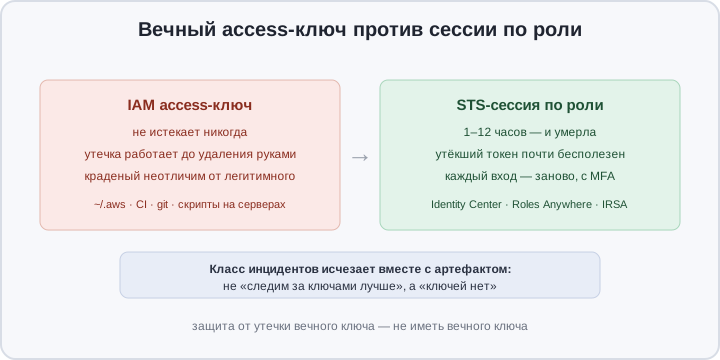
Альтернатива существует давно — STS: креды выдаются на сессию и умирают вместе с ней. Утёкший часовой токен к моменту находки почти ничего не стоит. Это не «лучший мониторинг ключей», а исчезновение самого артефакта, который можно утратить.
Identity Center: один вход для всех людей
IAM Identity Center (бывший AWS SSO) — единая точка входа людей в организацию: один портал, один MFA, один отзыв. Ключевые механики:
- Permission set — «должность», которую вы выдаёте пользователю или группе в конкретном аккаунте: набор managed-политик (
ReadOnlyAccess,ViewOnlyAccess) и/или custom-политик. Под капотом это всё равно IAM-роль в аккаунте — Identity Center создаёт их и раздаёт assignments, не заставляя руками синхронизировать роли между аккаунтами. - Длительность сессии — атрибут permission set: от 20 минут до 12 часов. Повседневная работа — час, «посмотреть прод» — и того меньше.
- MFA и вход — в одном месте. Своей IdP-инфраструктуры нет — включайте MFA в самом Identity Center; есть Entra ID, Okta или Google Workspace — подключайте через SAML/OIDC, и пароль с отзывом сотрудников живут там.
- Отзыв ушедшего сотрудника — минуты. Disable пользователя в identity store (или в IdP) — и его сессии истекут максимум через duration. Не «обойти все аккаунты и удалить его ключи, если найдём».
AWS-managed политики — хороший старт (ReadOnlyAccess закрывает 90% повседневных задач), custom добавляются точечно. Репликация и network controls 2026-го делают вход ещё и отказоустойчивым: центральный компонент схемы перестал быть SPOF.
Креды машинам — тоже без ключей
Люди закрыты Identity Center’ом; остальное, что лезет в AWS с кредами, — сервисы. Правило то же: никто не хранит вечный секрет.
- EC2 — instance profile: роль, прикреплённая к инстансу, с получением кред через IMDSv2. Ключ в
~/.awsна диске инстанса — антипаттерн, знакомый каждому, кто расследовал инцидент с утечкой через скомпрометированный инстанс. - Поды в EKS — IRSA: роль AWS, привязанная к service account пода, токен через OIDC-провайдер кластера. Подробно — в части 5.
- Внешний CI и ноутбуки — IAM Roles Anywhere: вместо вечного ключа — клиентский X.509-сертификат вашего CA, который обменивается на STS-креды. Сертификаты короткоживущие, отзываются через CRL, helper перевыпускает сессии сам.
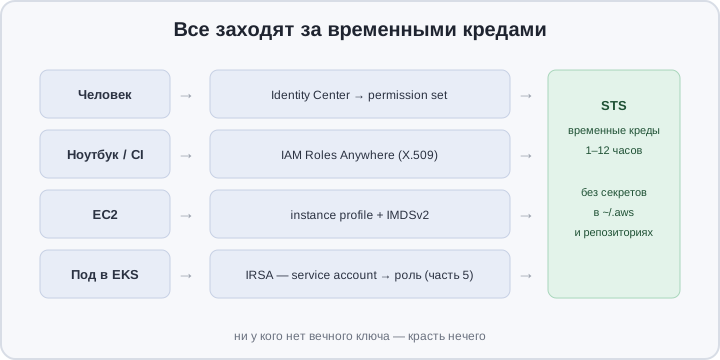
У каждого — свой законный путь к временным кредам; вечные ключи остаются только там, где их забыли найти. Искать их — отдельный шаг в практической части.
Слоёная модель прав
В части 1 мы обсуждали SCP: разрешение — это пересечение цепочки SCP и IAM-политики, Allow в SCP ничего не выдаёт. Identity Center добавляет слоя:
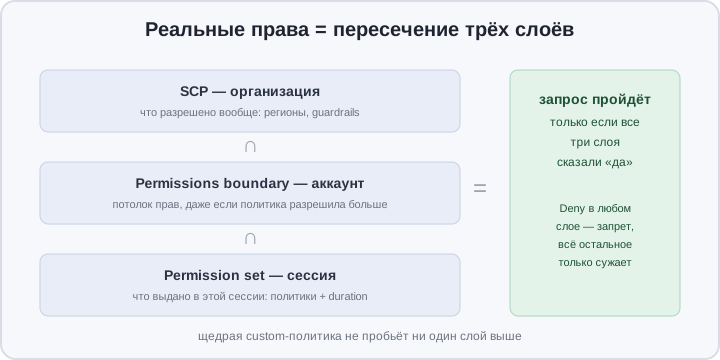
- SCP отвечает на вопрос «что разрешено организации вообще» — регион-allowlist и прочие guardrails из части 1.
- Permissions boundary — потолок прав внутри аккаунта: даже щедрая custom-политика в permission set не даст сессии выйти за границу. Терраформ-apply от имени человека не тронет KMS-ключи и CloudTrail, если boundary это запрещает.
- Permission set — что реально выдано в этой сессии: managed + custom политики и duration.
Каждый следующий слой только сужает: «что можно вообще» задаётся запретами наверху, «что можно мне» — минимумом внизу. В CLI отдельного вызова для boundary у permission set нет — удобнее всего задавать его в CloudFormation (AWS::SSO::PermissionSet, поле PermissionsBoundary).
JIT-элевация и break-glass
PAM в AWS — не отдельный продукт, а паттерн из ролей и permission sets:
- Повседневная сессия — read-only плюс узкий набор write-операций. «Выполнить
terraform destroyв пятницу вечером» должно требовать больше, чем один Enter. - JIT-элевация — привилегированный permission set с коротким duration (30–60 минут), доступ по запросу: approval в IdP, тикет или бот. Взял — поработал — сессия умерла.
- Break-glass — административная роль на случай «прод лежит, обычный путь не работает». Trust — только у security-группы, использование — событие в дежурстве: CloudTrail пишет
AssumeRole, EventBridge превращает это в алерт. Роль без алерта — просто ещё один вечный ключ с другим именем.
Сравнение в одной таблице
| IAM-юзеры с access-ключами | Identity Center + роли | |
|---|---|---|
| Креды | бессрочные, в ~/.aws и CI | STS-токены на 1–12 ч |
| Утечка | работает, пока не удалят вручную | сессия умирает сама |
| Отзыв уволенного | найти ключи по всем аккаунтам | disable одного пользователя |
| MFA | отдельно в каждом аккаунте | один раз на портале/в IdP |
| Кто что может | credential reports по аккаунтам | permission sets в одном месте |
| Ключ в репозитории | главный артефакт компании | не существует как класс |
| Машины | те же ключи, только «сервисные» | instance profiles, IRSA, Roles Anywhere |
Что нужно, чтобы закрыть доступы за вечер
Предусловия: часть 1 закрыта (организация, SCP, аккаунты), AWS CLI v2, бот в Telegram для алертов.
1. Включить Identity Center. В management-аккаунте: консоль → IAM Identity Center → Enable, затем сразу delegated administration — управлять доступами из отдельного identity-аккаунта, а не из management. Создайте группу engineers и подключите свой IdP, если он есть.
2. Permission set на час:
PS_ARN=$(aws sso-admin create-permission-set \
  --instance-arn arn:aws:sso:::instance/ins-xxxx \
  --name engineer-readonly --session-duration "PT1H" \
  --query 'PermissionSet.PermissionSetArn' --output text)

aws sso-admin attach-managed-policy \
  --instance-arn arn:aws:sso:::instance/ins-xxxx \
  --permission-set-arn "$PS_ARN" \
  --managed-policy-arn "arn:aws:iam::aws:policy/ReadOnlyAccess"

aws sso-admin create-account-assignment \
  --instance-arn arn:aws:sso:::instance/ins-xxxx \
  --permission-set-arn "$PS_ARN" \
  --principal-id <group-id> --principal-type GROUP \
  --target-id 111122223333 --target-type AWS_ACCOUNT
Boundary накладывайте через CloudFormation, как в прошлом разделе. Клиент настраивается одной командой aws configure sso и даёт профиль с авто-обновлением токенов:
[profile prod-readonly]
sso_session = hogin
sso_account_id = 111122223333
sso_role_name = engineer-readonly
region = eu-central-1

[sso-session hogin]
sso_start_url = https://d-xxxx.awsapps.com/start
sso_region = eu-central-1
sso_registration_scopes = sso:account:access
3. Break-glass роль с алертом. Trust-политика (trust.json) — только из security-аккаунта, только с MFA:
{
  "Version": "2012-10-17",
  "Statement": [{
    "Effect": "Allow",
    "Principal": { "AWS": "arn:aws:iam::111122223333:root" },
    "Action": "sts:AssumeRole",
    "Condition": {
      "StringEquals": { "aws:PrincipalOrgID": "o-xxxx" },
      "Bool": { "aws:multifactorAuthPresent": "true" }
    }
  }]
}
К роли — AdministratorAccess. Правило на EventBridge ловит её использование:
aws events put-rule --name break-glass-alert \
  --event-pattern '{"source":["aws.iam"],
    "detail-type":["AWS API Call via CloudTrail"],
    "detail":{"eventName":["AssumeRole"],
      "requestParameters":{"roleArn":[{"prefix":"arn:aws:iam::444455556666:role/break-glass"}]}}}'
Цель — маленькая Lambda, которая ходит в Bot API (код ниже), плюс разрешение на вызов:
import json, os, urllib.request

TOKEN, CHAT = os.environ["TG_TOKEN"], os.environ["TG_CHAT"]

def handler(event, _):
    who = event["detail"]["requestParameters"].get("roleSessionName", "?")
    text = f"⚠️ break-glass assumed by {who} in {event['detail']['awsRegion']}"
    urllib.request.urlopen(urllib.request.Request(
        f"https://api.telegram.org/bot{TOKEN}/sendMessage",
        data=json.dumps({"chat_id": CHAT, "text": text}).encode(),
        headers={"Content-Type": "application/json"}))
    return {"ok": True}
4. Найти legacy-ключи. IAM Access Analyzer с unused-анализом:
aws accessanalyzer create-analyzer --analyzer-name org-unused \
  --type ORGANIZATION \
  --configuration '{"UnusedAccessAnalysis":{"unusedAccessAge":90}}'
Находки — unused access keys, неиспользуемые роли — сначала update-access-key --status Deactivate, месяц наблюдений, потом удаление.
5. SSM Session Manager вместо SSH. Роль инстансу — AmazonSSMManagedInstanceCore (агент уже в AL2023 и Ubuntu AMI), логирование сессий в S3/CloudWatch — документ SSM-SessionManagerRunShell, и правило безопасности без ingress 22-го порта:
aws ssm update-document --name SSM-SessionManagerRunShell \
  --content file://session-prefs.json --document-version '$LATEST'
{
"schemaVersion": "1.0",
"description": "Session Manager logs to S3 and CloudWatch",
"sessionType": "Standard_Stream",
"inputs": {
"s3BucketName": "company-ssm-logs",
"s3KeyPrefix": "sessions",
"s3EncryptionEnabled": true,
"cloudWatchLogGroupName": "/aws/ssm/sessions"
}
}Для EKS-подов тот же агент ставится сайдкаром — сессия в под без 22-го порта и без ключей, с логом как у инстансов.
Как проверить
Каждый пункт — одна команда:
# вечные ключи, оставшиеся в аккаунте
for u in $(aws iam list-users --query 'Users[].UserName' --output text); do
  aws iam list-access-keys --user-name "$u" \
    --query 'AccessKeyMetadata[].[UserName,AccessKeyId,Status]' --output text
done

# duration у permission set
aws sso-admin describe-permission-set \
  --instance-arn arn:aws:sso:::instance/ins-xxxx \
  --permission-set-arn "$PS_ARN" \
  --query 'PermissionSet.[Name,SessionDuration]'

# unused-находки
aws accessanalyzer list-findings --analyzer-arn "$ARN" \
  --filter '{"status":{"eq":["ACTIVE"]},"findingType":{"eq":["UnusedAccessKey"]}}'
И две живые проверки. Первая — сессия без SSH: aws ssm start-session --target i-0abc… должна открыть шелл, а в S3-бакете появиться лог. Вторая — сам break-glass: примите роль руками и убедитесь, что сообщение в Telegram пришло за секунды. Пришло — контур замкнут: привилегия существует, но невидимо для дежурного её не использовать.
Грабли
- Permission set не отменяет guardrails. Всё то же пересечение: щедрый permission set не пробьёт SCP из части 1 и permissions boundary. Это фича — «дать всё» перестаёт быть одним кликом.
- MFA не включён на портале. Identity Center без IdP и без MFA — единая точка входа без второго фактора: один фишинговый пароль открывает всю организацию. Включается в настройках инстанса, не по умолчанию.
- Break-glass без алерта — просто ещё один вечный ключ. Алерт — часть роли, а не опция. Проверяйте его так же регулярно, как пожарную сигнализацию.
- Удалили IAM-юзеров до миграции CI. Сначала Roles Anywhere или instance profile, потом деактивация ключей, удаление — через месяц наблюдений. В обратном порядке окажется, что прод-терраформ ходил тем самым ключом.
- Trust anchor Roles Anywhere — теперь ваш секрет. Сертификат private CA позволяет обменять себя на креды — храните ключ CA как root: сейф или HSM, не в репозитории.
- SSM без логирования. Сессии без prefs в S3/CloudWatch создают аудиторскую дыру ровно там, где убрали SSH-ключи. Включайте до того, как все привыкнут.
Куда дальше: план серии
Часть 3 — логи и детект: organization trail CloudTrail, GuardDuty и Security Hub — как заметить то, что всё же просочилось. Часть 4 — защита инфраструктуры: изоляция VPC, KMS, Backup. Часть 5 — рабочая нагрузка: EKS и RDS на защищённом бейслайне, включая IRSA из этой части.
Итог
Ключи, которые не истекают, — главный источник инцидентов в AWS: их копируют, забывают и теряют, а использование украденного неотличимо от легитимного. Временные креды закрывают весь класс рисков не мониторингом, а отсутствием артефакта для кражи: Identity Center для людей, instance profiles и Roles Anywhere для машин, сессии на час, break-glass с алертом. Trade — один вечер настройки и привычка к aws sso login вместо клавиши Tab в ~/.aws. В следующей части — как увидеть то, что всё же просочилось: логи и детект.