

В первых двух частях мы закрыли вход: root запечатан, окружения разложены по аккаунтам, люди ходят через Identity Center с сессиями на час, машины — через роли. Остался вопрос, который возникнет в первую же неделю: «кто создал этот security group с 0.0.0.0/0?» — и чуть позже: «как быстро мы заметим, что в аккаунте майнят?» Третья часть серии — про видеть и реагировать: CloudTrail как свидетель, GuardDuty как сторожевая собака, Security Hub как чеклист и Telegram как место, куда всё это обязано прилетать.
Почему сейчас: 1 октября 2026-го GuardDuty научился включаться по всей организации через declarative policies — без скрипта, обходящего аккаунты и регионы, — а Security Hub разросся до multicloud. Взрослый детект опустился до уровня «вечер настройки» — этим вечером и займёмся.
Содержание
Открыть содержание
- Логи без детекта — архив, детект без алерта — фантазия
- Organization CloudTrail: один trail на всю организацию
- GuardDuty: что он реально ловит
- Security Hub, Config и Access Analyzer: соответствие и дрейф
- Сравнение в одной таблице
- Что нужно, чтобы собрать цепочку за вечер
- CloudTrail Lake: «кто создал этот ресурс» за минуту
- Как проверить
- Грабли
- Куда дальше: план серии
- Итог
Логи без детекта — архив, детект без алерта — фантазия
CloudTrail включён почти у всех — и почти никто его не читает. Логи без конвейера, который их переваривает, — это архив: ответ на вопрос «когда всё началось» появляется после того, как спросили клиенты. У цепочки три звена, и слом любого обесценивает остальные:
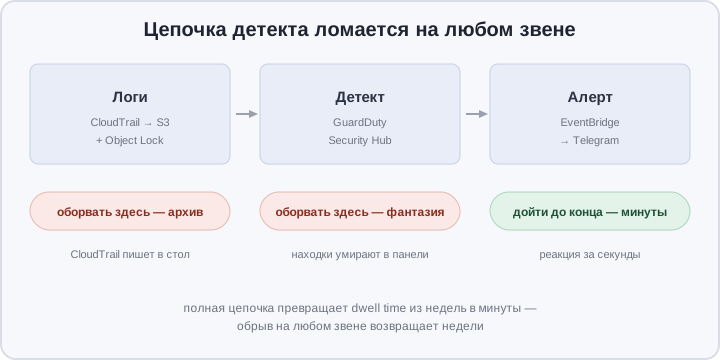
- Логи — кто, что, когда и откуда вызвал в каждом аккаунте. Нет логов — расследование начинается с гипотез и заканчивается «уже не узнать».
- Детект — автоматическая стыковка событий и поведения с известными паттернами: криптомайнинг, аномальный IAM, публичный бакет. Нет детекта — логи пишутся в никуда.
- Алерт — находка, долетевшая до человека за секунды по каналу, который он читает. Нет алерта — детект живёт только в квартальном отчёте.
Полезная метрика для приоритетов — dwell time: время от вторжения до обнаружения. В индустрии она до сих пор измеряется днями и неделями; цель этой части — минуты, без найма SOC и без дежурств в три смены.
Organization CloudTrail: один trail на всю организацию
Трейл на каждый аккаунт — антипаттерн, который умножается на количество аккаунтов: N конфигураций, N бакетов, N мест, где забыли включить что-то важное. Организационный трейл закрывает вопрос одним переключателем:
- Один trail пишет события API всех аккаунтов организации, включая будущие: новый аккаунт начинает логироваться в момент создания, без тикета «не забыли добавить в логирование».
- Логи живут в отдельном log-archive аккаунте, куда нет доступа у разработчиков. Аккаунт, который работает, не должен уметь зачищать следы; аккаунт, который хранит логи, — не должен быть рабочим.
- S3 + lifecycle + Object Lock. Lifecycle уводит старые логи в Glacier — хранение дешевле на порядок. Object Lock в режиме governance — WORM: файл нельзя переписать или удалить даже с полными правами на бакет в течение retention (скажем, 365 дней). Злоумышленник с админ-ключом натворит дел, но следы останутся.
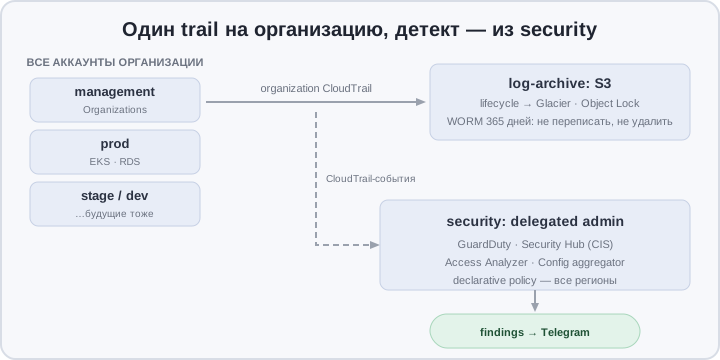
Management-события (кто какие API вызвал) бесплатны и обязательны; data events (содержимое вызовов S3/Lambda) платные — включайте точечно, там, где расследование реально потребует деталей. Отдельно включите log file validation: подпись каждого файла, по которой проверяется, что в логи никто не дописал и ничего не выкусил.
GuardDuty: что он реально ловит
GuardDuty — managed-детектор без агентов, правил и порогов: включается per-region, читает CloudTrail, VPC flow logs и DNS-логи, сравнивает с threat intelligence и моделями поведения. На практике ценнее всего:
- Криптомайнинг на EC2 — сетевые сигнатуры майнинговых пулов; классика сценариев «утёк key → поставили майнер на свободные vCPU».
- Аномалии IAM — ключ, внезапно заработавший из другой страны; enumeration вызовов подряд; попытки выключить CloudTrail или сменить MFA; консольный вход без MFA из Тегусигальпы.
- Runtime в EKS — EKS runtime monitoring видит исполнение майнеров и reverse shell внутри пода, не требуя своего IDS: агент — managed addon.
- S3 и RDS protection — обращения к данным из подозрительных источников: подбор репликации, нетипичные скачивания.
На small-scale включайте всё дешёвое (детекты EC2/IAM/S3 стоят копейки относительно пользы) и думайте дважды перед объёмными источниками: data events и flow logs для больших сетей стоят заметно дороже самих детектов.
Два честных замечания. Первое: GuardDuty ловит известные паттерны, а не целенаправленный APT, который живёт в вашей инфре год и ведёт себя прилично, — пропущенное ловят Config и ревью из следующего раздела. Второе: до недавнего времени включение на всю организацию было скриптом с обходом регионов — с октября 2026-го это declarative policy, см. практическую часть.
Security Hub, Config и Access Analyzer: соответствие и дрейф
- Security Hub — единая панель находок: CIS AWS Foundations Benchmark как отправная точка (MFA на root, публичные снапшоты RDS, включённый CloudTrail), рядом — находки GuardDuty, Config и Access Analyzer в одном формате. Central configuration распространяет стандарт на все аккаунты организации из одного места, а шумные контролы, которые вы сознательно не выполняете, отключаются там же централизованно. Multicloud-экспансия 2026-го — про завтра; сегодня актуален CIS.
- AWS Config — дрейф конфигурации как сигнал. Organization aggregator собирает конфигурации всех аккаунтов в security-аккаунт; conformance pack (например, на базе AWS-шаблона best practices) возвращает список нарушителей по всей организации одним запросом: «где 22-й порт открыт миру».
- IAM Access Analyzer — самый строгий в этой тройке: он математически находит внешние доступы, которые вы не разрешали (публичная bucket policy, роль с trust на чужой аккаунт), потому что знает вашу zone of trust — список аккаунтов организации. Analyzer из части 2 уже смотрит и на это: остались находки, не подписанные на алерты.
Сравнение в одной таблице
| Трейлы per-account «как получилось» | Org trail + детект | |
|---|---|---|
| Логи | N конфигураций, N бакетов | один trail, новые аккаунты сами |
| Хранение | обычный S3, удалить может админ | lifecycle + Object Lock (WORM) |
| Детект | grep по логам после инцидента | GuardDuty: майнинг, IAM, runtime |
| Соответствие | аудит раз в год | Security Hub CIS, непрерывно |
| Дрейф | узнают при инциденте | Config rules + агрегатор |
| Внешние доступы | «вроде никому не давали» | Access Analyzer findings |
| Реакция | тикет «посмотрите логи» | EventBridge → Telegram, секунды |
Что нужно, чтобы собрать цепочку за вечер
Предусловия: части 1–2 закрыты (организация, аккаунты, Identity Center), выделены security-аккаунт (222233334444 — управление детектом) и log-archive (333344445555 — хранение логов), есть бот в Telegram из части 2, шаг 3.
1. Organization trail в log-archive. Бакет создаётся с Object Lock сразу — на существующий его включить нельзя:
aws s3api create-bucket --bucket hogin-org-trail-logs \
  --object-lock-enabled-for-bucket
aws s3api put-object-lock-configuration --bucket hogin-org-trail-logs \
  --object-lock-configuration '{"ObjectLockEnabled":"Enabled",
    "Rule":{"DefaultRetention":{"Mode":"GOVERNANCE","Days":365}}}'
Трейл — в management-аккаунте, с валидацией файлов (bucket policy должна разрешать запись cloudtrail.amazonaws.com для организации, иначе трейл молча не пишет):
aws cloudtrail create-trail \
  --name org-trail --is-organization-trail --is-multi-region-trail \
  --s3-bucket-name hogin-org-trail-logs --enable-log-file-validation
2. GuardDuty на всю организацию. Классика — delegated admin из security-аккаунта:
aws guardduty enable-organization-admin-account \
  --admin-account-id 222233334444
aws securityhub enable-organization-admin-account \
  --admin-account-id 222233334444
С октября 2026-го то же — declarative policy: включает детектор во всех аккаунтах и регионах, включая будущие, и фиксирует набор features:
aws organizations create-policy --name guardduty-org \
  --type DECLARATIVE_POLICY --content file://gd.json \
  --targets '[{"Type":"ROOT","Id":"r-xxxx"}]'
{
"services": {
"guardduty": {
"detector": {
"enabled": true,
"features": [
{ "name": "S3_PROTECTION", "status": "ENABLED" },
{ "name": "EKS_RUNTIME_MONITORING", "status": "ENABLED" }
]
}
}
}
}В delegated-аккаунте включите Security Hub с центральным configuration policy на CIS AWS Foundations Benchmark и примените к OU — не по аккаунту вручную.
3. Шлейф алертов. EventBridge-правило ловит GuardDuty-находки с severity ≥ 7 (шкала 0.1–8.9; 7+ — high/critical) и зовёт ту же Lambda, что слала break-glass-алерт из части 2, — меняется только парсинг event:
aws events put-rule --name guardduty-high \
  --event-pattern '{"source":["aws.guardduty"],
    "detail-type":["GuardDuty Finding"],
    "detail":{"severity":[{"numeric":[">=",7]}]}}'
def handler(event, _):
f = event["detail"]
text = (f"🚨 GuardDuty {f['type']} sev={f['severity']} "
f"in {f['region']}: {f['title']}")
send_tg(text)MEDIUM (4–6.9) не будит: Lambda на расписании EventBridge Scheduler раз в утро собирает дайджест за ночь, LOW уходит в недельный обзор. Security Hub-находки цепляются вторым правилом на Security Hub Findings - Imported в ту же Lambda.
4. Config и Access Analyzer. Агрегатор по организации и conformance pack:
aws configservice put-configuration-aggregator \
  --configuration-aggregator-name org \
  --organization-aggregation-source \
  '{"RoleArn":"arn:aws:iam::222233334444:role/ConfigAggregator","AllAwsRegions":true}'
Access Analyzer уже работает с части 2 — внешние доступы появляются findings’ами в Security Hub. Подпишите на них тот же контур: публичная политика бакета — событие той же категории, что и майнер.
CloudTrail Lake: «кто создал этот ресурс» за минуту
Обычное расследование по S3-логам — это Athena: Glue-таблицы, партиции, serpentarium из SQL. CloudTrail Lake убирает эту эквилибристику: event data store с retention до 10 лет и SQL-запросом поверх:
SELECT eventtime, useridentity.arn, sourceipaddress
FROM 1a2b3c4d-5678-90ab-cdef-EXAMPLE
WHERE eventname = 'CreateSecurityGroup'
  AND requestparameters.groupid = 'sg-0abc123'
ORDER BY eventtime DESC
Ответ — за секунды, без инфраструктуры. Оплата за ingest и сканирование, поэтому на старте — только management-события; data events — когда появится реальный запрос расследования.
Как проверить
Каждый пункт — одной командой:
# трейл пишет и валиден
aws cloudtrail get-trail-status --name org-trail

# детекторы GuardDuty есть во всех регионах
for r in eu-central-1 eu-west-1 us-east-1; do
  aws guardduty list-detectors --region "$r" --query 'DetectorIds'
done

# Object Lock реально держит
aws s3api delete-object --bucket hogin-org-trail-logs \
  --key "AWSLogs/o-xxxx/2026/11/20/some.log.gz"  # → AccessDenied
И главная сквозная проверка: сгенерируйте тестовую находку — aws guardduty create-sample-findings --detector-id <id> --finding-types "UnauthorizedAccess:IAMUser/ConsoleLogin" — она пройдёт весь путь: детектор → EventBridge → Lambda → Telegram. Сообщение пришло за секунды — цепочка замкнута; не пришло — чините сейчас, а не в ночь инцидента.
Грабли
- Object Lock не включить на существующий бакет. Только при создании. Миграция — новый бакет и перенос; отлаживайте retention до того, как в логах появится что-то ценное.
- Org trail молчит из-за bucket policy. Если policy не разрешает запись CloudTrail организации, трейл выглядит рабочим, а файлов нет. Проверяйте появление файлов, а не статус трейла.
- GuardDuty не во всех регионах. Детектор per-region: забыли регион — там детекта нет. Declarative policy закрывает и будущие регионы.
- Все алерты будят ночью. Через две недели дежурный замьютит всё, включая нужное. Routing по severity — не комфорт, а условие выживания сигнала.
- Security Hub без отсева шума. Включите CIS «как есть» — получите тысячи findings в первый день и выученный рефлекс «игнорировать панель». Отключите контролы, которые сознательно не выполняете, остальным займитесь по расписанию.
- Config пишет всё во всех регионах. Без selectors рекордеры утянут счёт. Пишите только то, на что есть rules.
Куда дальше: план серии
Часть 4 — защита инфраструктуры: изоляция VPC, KMS-ключи (тот самый, что подпишет логи), Backup. Часть 5 — рабочая нагрузка: EKS и RDS на защищённом бейслайне, включая IRSA из части 2 и runtime-детекты из этой.
Итог
Логи без детекта — архив, детект без алерта в кармане дежурного — фантазия: значима только цепочка целиком — organization trail с Object Lock как память, GuardDuty и Security Hub как глаза, EventBridge → Telegram как голос. Trade: GuardDuty с Config по маленькой организации — единицы процентов от инфраструктурного счёта, взамен dwell time падает с недель до минут, а на вопрос «кто создал этот ресурс» находится ответ за один SQL-запрос. В следующей части — защита самой инфраструктуры: VPC, KMS и Backup.